Är MFA tillräckligt?
Ett starkt lösenord och multifaktorautentisering (MFA) är viktiga delar av företagets IT-säkerhet. Men vad händer när angriparen lyckas ta sig förbi båda? Moderna cyberattacker riktar sig inte längre bara mot lösenord, utan även mot redan godkända inloggningar, medarbetare och företagets interna kommunikation.
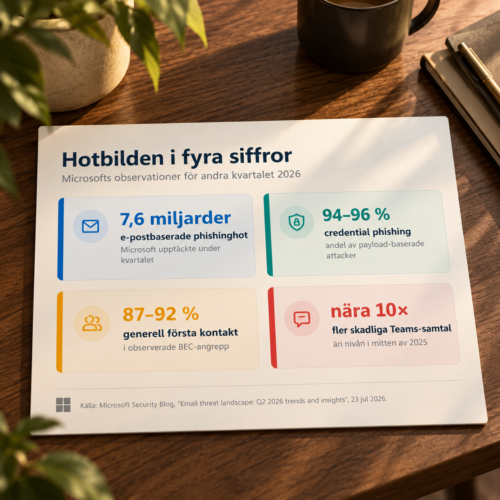
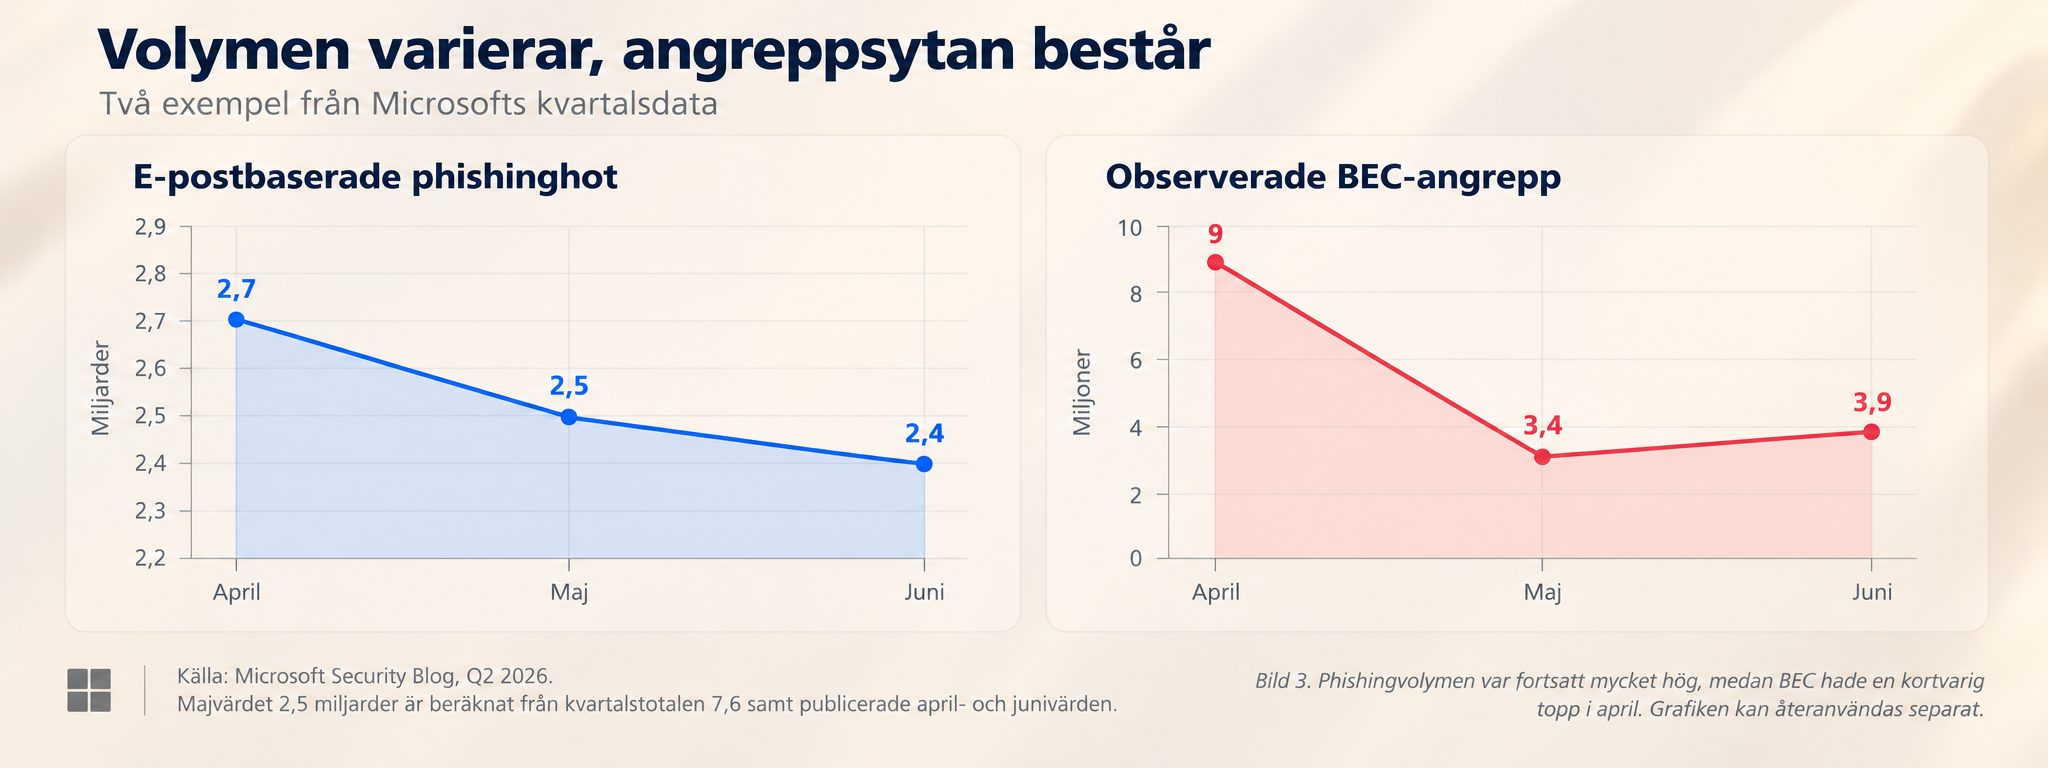
Under andra kvartalet 2026 upptäckte Microsoft omkring 7,6 miljarder e-postbaserade phishinghot. Av de payload-baserade attacker som Microsoft observerade utgjorde försök att stjäla inloggningsuppgifter hela 94–96 procent.
Siffrorna visar hur omfattande hotbilden är. Men framför allt visar utvecklingen att företag behöver tänka längre än själva inloggningen.
Läs också: Shadow AI, den dolda AI-anvädnningen
När MFA inte längre räcker som skydd
MFA innebär att användaren behöver verifiera sin identitet med ytterligare en metod utöver lösenordet. Det kan exempelvis vara en kod i mobilen eller ett godkännande via en autentiseringsapp. Men angriparna har utvecklat metoder för att kringgå vissa former av MFA. Ett exempel är tokenstöld, där angriparen försöker komma över en redan godkänd inloggningssession.
Det kan gå till så här:
- En medarbetare klickar på en länk till en falsk inloggningssida.
- Medarbetaren anger sitt lösenord och godkänner inloggningen med MFA.
- Angriparen fångar upp information som representerar den godkända sessionen.
- Angriparen kan i vissa fall återanvända sessionen för att få åtkomst till företagets system, utan att behöva genomföra en ny MFA-verifiering.
Microsoft uppskattar att omkring 39 000 tokenstöldsincidenter upptäcks varje dag. Dessutom ökade så kallad Adversary-in-the-Middle-phishing (AiTM) med 146 procent under perioden som redovisades i Microsoft Digital Defense Report 2024.
Det betyder inte att MFA är onödigt. Tvärtom. Men företag behöver komplettera traditionell MFA med starkare autentiseringsmetoder, exempelvis phishing-resistenta passkeys, och säkerhetslösningar som kan identifiera misstänkt aktivitet även efter inloggning.
När ett kapat konto blir en väg in i företaget
Att komma över ett konto är ofta bara början. Med tillgång till en medarbetares e-post eller kommunikationsverktyg kan angriparen utge sig för att vara en betrodd kollega, chef eller leverantör.
Det kan börja med ett till synes oskyldigt meddelande:
”Hej, har du möjlighet att hjälpa mig med en sak?”
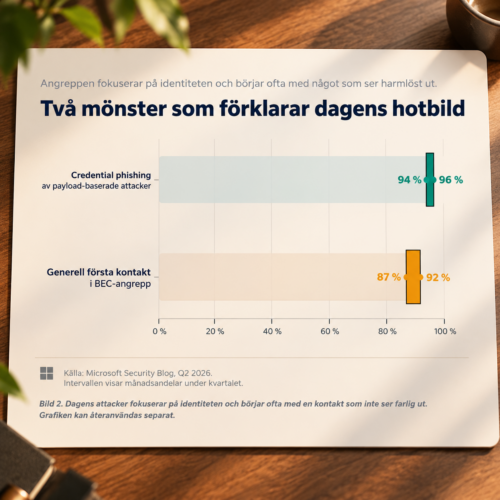
Först när mottagaren svarat kommer nästa steg, exempelvis en begäran om att genomföra en betalning, dela information eller godkänna en inloggning. Den här typen av bedrägeri kallas Business Email Compromise (BEC). Enligt Microsoft bestod 87–92 procent av de inledande kontakterna i BEC-attacker under andra kvartalet 2026 av allmänna meddelanden, snarare än direkta förfrågningar om pengar eller dokument.
Samtidigt blir attacker via Microsoft Teams och telefon allt vanligare. Angripare kan exempelvis utge sig för att komma från IT-supporten och påstå att ett konto behöver åtgärdas. Det gör att traditionella varningssignaler, som misstänkta länkar och bilagor, inte alltid räcker för att upptäcka ett bedrägeriförsök.
Vad händer om en medarbetare redan har klickat?
Föreställ er att en medarbetare kontaktar IT-avdelningen och säger:
”Jag klickade på en länk i ett mejl och loggade in. Nu misstänker jag att något inte stämmer.”
Vad händer då? Att byta lösenord kan vara nödvändigt, men det är inte alltid tillräckligt.
Om angriparen redan har kommit över en aktiv session kan företaget behöva:
- Begränsa åtkomsten: Blockera kontot, återkalla aktiva sessioner och vid behov isolera berörda enheter.
- Undersöka händelsen: Granska inloggningar, e-postaktivitet, behörigheter och eventuella förändringar i kontot.
- Bedöma skadan: Ta reda på om information har lästs, laddats ner eller skickats vidare.
- Förhindra fler angrepp: Identifiera andra berörda användare och säkerställa att angriparen inte har kvar någon åtkomst.
En enda felaktig inloggning kan alltså kräva omfattande åtgärder i företagets Microsoft 365-miljö.
Därför är det avgörande att både medarbetare och IT-ansvariga vet hur de ska agera när något misstänkt inträffar.
Så stärker ni företagets skydd mot moderna cyberattacker
Ett effektivt säkerhetsarbete behöver kombinera teknik, människor och tydliga rutiner. Microsoft rekommenderar bland annat att företag arbetar med phishing-resistent autentisering, riskbaserade åtkomstkontroller och säkerhetslösningar som kan upptäcka och begränsa pågående attacker.
Men tekniken behöver också kompletteras med rätt kunskap. Medarbetarna måste kunna känna igen misstänkta förfrågningar, förstå riskerna med oväntade inloggningsuppmaningar och veta vart de ska vända sig när något känns fel. Samtidigt behöver organisationen ha en tydlig plan för hur en säkerhetsincident ska hanteras.
Målet är inte bara att förhindra misstag, utan att säkerställa att ett enda misstag inte får allvarliga konsekvenser för verksamheten.
Vill ni veta hur väl er Microsoft 365-miljö är skyddad?
Kontakta oss på K3 Nordic så hjälper vi er att identifiera risker, stärka ert skydd och skapa en tryggare IT-miljö.