Category

Nyheter

PHP2Shell: När angriparna hann före

PHP2Shell, K3 AWS din säkerhet

PHP2Shell, den kritiska sårberheten som upptäcktes

Fyra dagar innan sårbarheterna blev offentliga upptäcktes de första attackförsöken. När säkerhetsuppdateringarna väl släpptes var angriparna redan igång. PHP2Shell visar hur snabbt cyberhot kan utvecklas, och varför företag behöver fler skydd än enbart regelbundna uppdateringar.

Vad är PHP2Shell och vad har hänt?

I oktober 2026 uppmärksammades två kritiska sårbarheter i programmeringsspråket PHP, som används för att driva många webbplatser och webbaserade tjänster.

Sårbarheterna, CVE-2026-109618 och CVE-2026-109619, har fått namnet PHP2Shell och en allvarlighetsgrad på 9,2 av 10 enligt CVSS-skalan. Sårbarheterna, CVE-2026-109618 och CVE-2026-109619, har fått namnet PHP2Shell och en allvarlighetsgrad på 9,2 av 10 enligt CVSS-skalan.
Det allvarliga är att angripare kan utnyttja sårbarheterna för att köra kod på en webbserver utan att först behöva logga in. Det kan ge dem möjlighet att komma åt system och information med webbserverns behörigheter. Enligt den rapporterade tidslinjen upptäcktes de första attackförsöken redan den 17 oktober, fyra dagar innan sårbarheterna offentliggjordes och säkerhetsuppdateringar släpptes.

Den 26 oktober hade framgångsrika attacker bekräftats.

Det innebär att angriparna hade börjat agera innan många organisationer ens kände till problemet.

Varför är detta särskilt viktigt för företag som använder AWS?

PHP2Shell påverkar inte bara traditionella webbservrar. Sårbara PHP-versioner kan även finnas i molnmiljöer, exempelvis på Amazon EC2, i containrar, Elastic Beanstalk och äldre serveravbilder. Det betyder att en organisation kan ha uppdaterat sin huvudsakliga webbserver, men fortfarande ha sårbara versioner kvar i andra delar av infrastrukturen.

För företag som använder AWS blir det därför viktigt att ha kontroll över hela miljön, inte bara de system som är mest synliga.

Så skyddar ni er mot PHP2Shell

Det viktigaste är att uppdatera berörda PHP-installationer till en säker version. Men eftersom attacker kan pågå redan innan en uppdatering finns tillgänglig behöver säkerhetsarbetet också bestå av flera skyddslager.

I AWS finns flera tjänster som kan bidra:

  • AWS WAF: Kan blockera kända attackmönster och minska exponeringen medan säkerhetsuppdateringar genomförs.
  • Amazon Inspector: Identifierar sårbarheter i bland annat EC2-instanser och containeravbilder.
  • AWS Systems Manager Patch Manager: Hjälper till att automatisera uppdateringar av operativsystem och programvarupaket.
  • Amazon GuardDuty: Upptäcker misstänkt aktivitet som kan tyda på att en server har komprometterats.
  • AWS Security Hub: Samlar säkerhetsfynd och hjälper organisationen att prioritera åtgärder.

En viktig skillnad är att dessa tjänster fyller olika funktioner. En brandvägg kan minska risken för angrepp, men ersätter inte behovet av att åtgärda själva sårbarheten.

Nästa säkerhetshot väntar inte på nästa uppdatering

PHP2Shell illustrerar en större utmaning inom cybersäkerhet. Med hjälp av AI kan sårbarheter identifieras och angreppsmetoder utvecklas snabbare, vilket ställer högre krav på organisationers förmåga att upptäcka och hantera hot.

Därför räcker det inte alltid att reagera när en ny sårbarhet blir känd. Företag behöver även kunna identifiera risker löpande, upptäcka misstänkt aktivitet och begränsa angrepp innan de får allvarliga konsekvenser.

På K3 Nordic hjälper vi företag att bygga och förvalta säkerheten i sina AWS-miljöer.

Genom att kombinera säkerhetstjänster som AWS WAF, Amazon Inspector och GuardDuty kan vi hjälpa er att identifiera sårbarheter, automatisera skydd och få bättre kontroll över er molnmiljö.

För nästa sårbarhet är inte en fråga om om, utan när.

Vill ni veta hur väl skyddad er AWS-miljö är?

Boka en kostnadsfri säkerhetsgenomgång med K3 Nordic så hjälper vi er att identifiera risker och möjliga förbättringar.

Boka en kostnadsfri säerhetsgenomgång

MFA är viktigt, men långt ifrån tillräckligt
Är MFA tillräckligt?

Ett starkt lösenord och multifaktorautentisering (MFA) är viktiga delar av företagets IT-säkerhet. Men vad händer när angriparen lyckas ta sig förbi båda? Moderna cyberattacker riktar sig inte längre bara mot lösenord, utan även mot redan godkända inloggningar, medarbetare och företagets interna kommunikation.

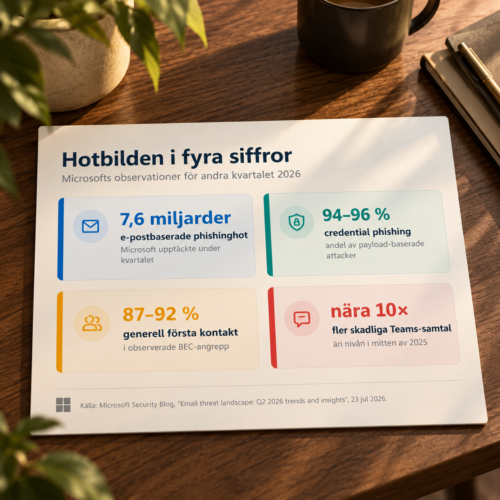
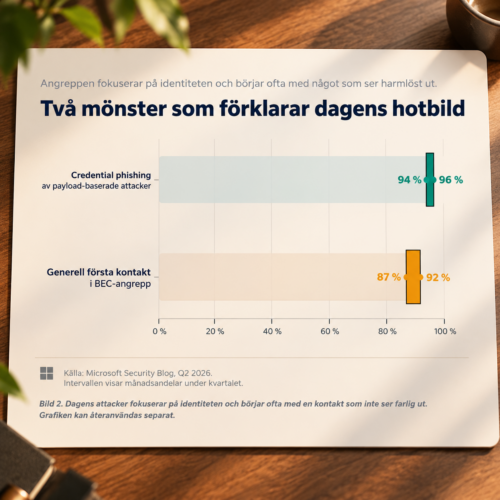
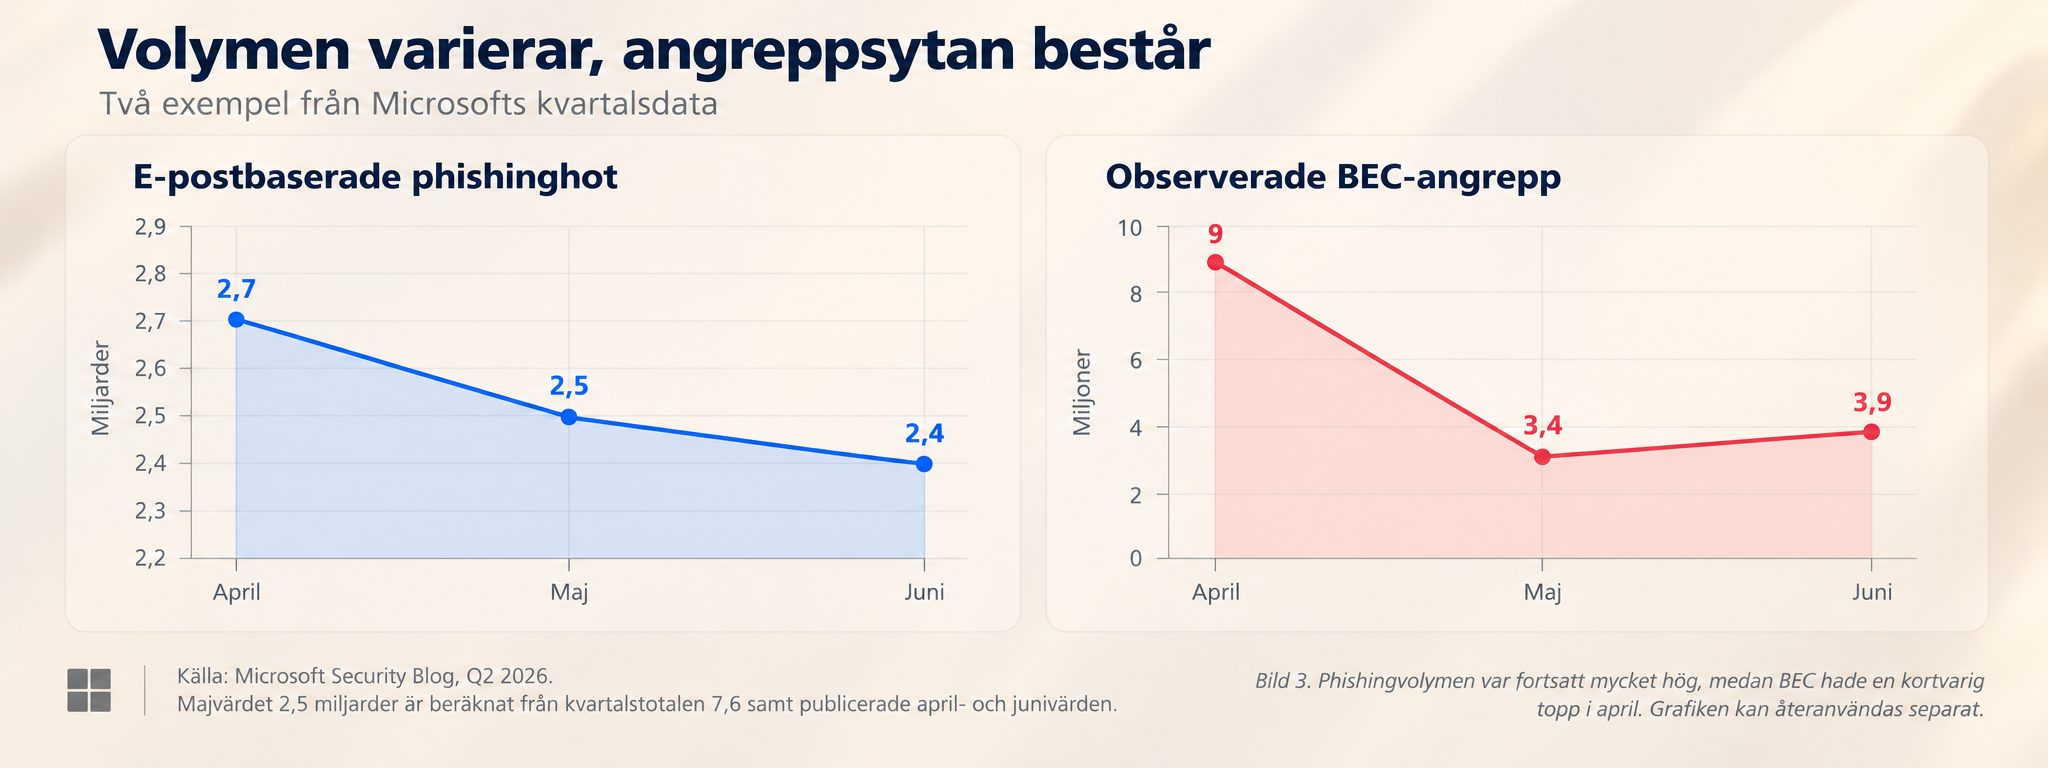
Under andra kvartalet 2026 upptäckte Microsoft omkring 7,6 miljarder e-postbaserade phishinghot. Av de payload-baserade attacker som Microsoft observerade utgjorde försök att stjäla inloggningsuppgifter hela 94–96 procent.

Siffrorna visar hur omfattande hotbilden är. Men framför allt visar utvecklingen att företag behöver tänka längre än själva inloggningen.

Fyra siffror från Microsoft.

När MFA inte längre räcker som skydd

MFA innebär att användaren behöver verifiera sin identitet med ytterligare en metod utöver lösenordet. Det kan exempelvis vara en kod i mobilen eller ett godkännande via en autentiseringsapp. Men angriparna har utvecklat metoder för att kringgå vissa former av MFA. Ett exempel är tokenstöld, där angriparen försöker komma över en redan godkänd inloggningssession.

Det kan gå till så här:

  1. En medarbetare klickar på en länk till en falsk inloggningssida.
  2. Medarbetaren anger sitt lösenord och godkänner inloggningen med MFA.
  3. Angriparen fångar upp information som representerar den godkända sessionen.
  4. Angriparen kan i vissa fall återanvända sessionen för att få åtkomst till företagets system, utan att behöva genomföra en ny MFA-verifiering.

Microsoft uppskattar att omkring 39 000 tokenstöldsincidenter upptäcks varje dag. Dessutom ökade så kallad Adversary-in-the-Middle-phishing (AiTM) med 146 procent under perioden som redovisades i Microsoft Digital Defense Report 2024.

Det betyder inte att MFA är onödigt. Tvärtom. Men företag behöver komplettera traditionell MFA med starkare autentiseringsmetoder, exempelvis phishing-resistenta passkeys, och säkerhetslösningar som kan identifiera misstänkt aktivitet även efter inloggning.

När ett kapat konto blir en väg in i företaget

Att komma över ett konto är ofta bara början. Med tillgång till en medarbetares e-post eller kommunikationsverktyg kan angriparen utge sig för att vara en betrodd kollega, chef eller leverantör.

Det kan börja med ett till synes oskyldigt meddelande:

”Hej, har du möjlighet att hjälpa mig med en sak?”

Först när mottagaren svarat kommer nästa steg, exempelvis en begäran om att genomföra en betalning, dela information eller godkänna en inloggning. Den här typen av bedrägeri kallas Business Email Compromise (BEC). Enligt Microsoft bestod 87–92 procent av de inledande kontakterna i BEC-attacker under andra kvartalet 2026 av allmänna meddelanden, snarare än direkta förfrågningar om pengar eller dokument.

Samtidigt blir attacker via Microsoft Teams och telefon allt vanligare. Angripare kan exempelvis utge sig för att komma från IT-supporten och påstå att ett konto behöver åtgärdas. Det gör att traditionella varningssignaler, som misstänkta länkar och bilagor, inte alltid räcker för att upptäcka ett bedrägeriförsök.

Vad händer om en medarbetare redan har klickat?

Föreställ er att en medarbetare kontaktar IT-avdelningen och säger:

”Jag klickade på en länk i ett mejl och loggade in. Nu misstänker jag att något inte stämmer.”

Vad händer då? Att byta lösenord kan vara nödvändigt, men det är inte alltid tillräckligt.

Om angriparen redan har kommit över en aktiv session kan företaget behöva:

  • Begränsa åtkomsten: Blockera kontot, återkalla aktiva sessioner och vid behov isolera berörda enheter.
  • Undersöka händelsen: Granska inloggningar, e-postaktivitet, behörigheter och eventuella förändringar i kontot.
  • Bedöma skadan: Ta reda på om information har lästs, laddats ner eller skickats vidare.
  • Förhindra fler angrepp: Identifiera andra berörda användare och säkerställa att angriparen inte har kvar någon åtkomst.

En enda felaktig inloggning kan alltså kräva omfattande åtgärder i företagets Microsoft 365-miljö.

Därför är det avgörande att både medarbetare och IT-ansvariga vet hur de ska agera när något misstänkt inträffar.

Så stärker ni företagets skydd mot moderna cyberattacker

Ett effektivt säkerhetsarbete behöver kombinera teknik, människor och tydliga rutiner. Microsoft rekommenderar bland annat att företag arbetar med phishing-resistent autentisering, riskbaserade åtkomstkontroller och säkerhetslösningar som kan upptäcka och begränsa pågående attacker.

Men tekniken behöver också kompletteras med rätt kunskap. Medarbetarna måste kunna känna igen misstänkta förfrågningar, förstå riskerna med oväntade inloggningsuppmaningar och veta vart de ska vända sig när något känns fel. Samtidigt behöver organisationen ha en tydlig plan för hur en säkerhetsincident ska hanteras.

Målet är inte bara att förhindra misstag, utan att säkerställa att ett enda misstag inte får allvarliga konsekvenser för verksamheten.

Vill ni veta hur väl er Microsoft 365-miljö är skyddad?

Kontakta oss på K3 Nordic så hjälper vi er att identifiera risker, stärka ert skydd och skapa en tryggare IT-miljö.

Se över er IT-säkerhet med K3 Nordic
johan granberg på k3

Shadow AI, den dolda AI-användningen

Shadow AI = säkerhetsrisk för företag?

AI har snabbt blivit en naturlig del av arbetsdagen. Men har ni koll på vilka AI-verktyg era medarbetare faktiskt använder? När AI används utan organisationens vetskap eller godkännande kallas det Shadow AI. Ett fenomen som kan skapa både möjligheter och säkerhetsrisker för företag.

Att använda AI för att sammanfatta dokument, skriva mejl eller analysera information har blivit vardag för många medarbetare. Tekniken kan effektivisera arbetsuppgifter och frigöra värdefull tid.

Men vad händer när medarbetare börjar använda egna AI-verktyg, utan att IT-avdelningen känner till det?

Det är här Shadow AI kommer in i bilden.

Vad är Shadow AI?

Shadow AI innebär att medarbetare använder AI-verktyg i sitt arbete utan organisationens godkännande eller insyn. Det kan exempelvis handla om att en medarbetare använder ett privat konto i en AI-tjänst för att sammanfatta interna dokument, analysera kundinformation eller ta fram underlag till en presentation. Ofta finns det inga dåliga avsikter bakom användningen. Tvärtom handlar det vanligtvis om att medarbetare vill arbeta smartare, snabbare och mer effektivt. Utmaningen uppstår när organisationen inte har kontroll över vilka verktyg som används, vilken information som delas eller hur uppgifterna hanteras.

Varför uppstår Shadow AI?

Utvecklingen inom AI går snabbt och nya verktyg blir ständigt tillgängliga. Samtidigt kan det ta tid för organisationer att utvärdera tekniken, skapa riktlinjer och införa godkända lösningar. När medarbetare upptäcker verktyg som underlättar deras arbetsuppgifter är det därför inte ovanligt att de börjar använda dem på eget initiativ.

Det kan bero på flera saker:

  • Behov av effektivisering: Medarbetare vill automatisera tidskrävande arbetsuppgifter.
  • Brist på tydliga riktlinjer: Det är oklart vilka AI-verktyg som är tillåtna.
  • Otillräckliga alternativ: Organisationen erbjuder inte verktyg som motsvarar medarbetarnas behov.
  • Bristande kunskap: Medarbetare känner inte alltid till riskerna med att dela information i externa AI-tjänster.

Shadow AI är därför inte enbart en teknisk fråga. Det handlar också om organisationens arbetssätt, kunskap och förmåga att möta nya behov.

Vilka risker innebär Shadow AI för företag?

Att medarbetare använder AI är inte i sig ett säkerhetsproblem. Riskerna uppstår framför allt när tekniken används utan tillräcklig kontroll.

1. Känslig företagsinformation kan exponeras

När information matas in i en extern AI-tjänst kan den behandlas eller lagras utanför organisationens egna system. Om medarbetare delar exempelvis kunduppgifter, interna dokument eller affärskritisk information med en tjänst som inte har granskats kan det innebära en informationssäkerhetsrisk. Hur stor risken är beror bland annat på tjänstens villkor, säkerhetsinställningar och hur informationen hanteras.

2. Bristande kontroll över företagets data

Om IT-avdelningen inte vet vilka AI-verktyg som används blir det också svårare att bedöma hur företagets information skyddas. Organisationen kan exempelvis sakna insyn i var data behandlas, vilka som har tillgång till den och hur länge informationen sparas. Det försvårar arbetet med informationssäkerhet och riskhantering.

3. Utmaningar med GDPR och regelefterlevnad

När personuppgifter delas med AI-tjänster behöver organisationen säkerställa att behandlingen följer tillämpliga dataskyddsregler. Om medarbetare använder tjänster som inte har granskats kan det bli svårt att kontrollera att exempelvis GDPR-kraven uppfylls. Det är därför viktigt att veta vilka verktyg som används och vilka typer av uppgifter som får delas.

4. Felaktiga AI-svar kan påverka verksamheten

AI-genererat innehåll kan innehålla felaktigheter, även när svaren verkar trovärdiga. Om medarbetare använder AI-genererade analyser, rekommendationer eller beslutsunderlag utan att kontrollera informationen kan det leda till misstag. Därför behöver organisationen inte bara ha kontroll över vilka verktyg som används, utan också hur resultaten granskas och kvalitetssäkras.

Hur kan företag minska riskerna med Shadow AI?

Att förbjuda AI är inte nödvändigtvis lösningen. Tekniken kan skapa stora möjligheter för verksamheten, men det kräver att organisationen har kontroll över hur den används.

En bra början är att kartlägga vilka AI-verktyg medarbetarna använder och vilken information som delas. Utifrån det kan företaget ta fram tydliga riktlinjer och erbjuda godkända verktyg som möter medarbetarnas behov.

Minst lika viktigt är att utbilda medarbetarna i säker AI-användning och skapa en öppen dialog kring tekniken. På så sätt kan företaget minska riskerna utan att gå miste om möjligheterna med AI.

Gör AI till en möjlighet, inte en säkerhetsrisk

Shadow AI visar hur snabbt medarbetarnas användning av ny teknik kan utvecklas, ibland snabbare än organisationens interna processer. Men lösningen behöver inte vara att bromsa innovationen. Med rätt verktyg, tydliga riktlinjer och kunskap kan företag dra nytta av AI möjligheter och samtidigt behålla kontrollen över sin information.

Vill ni skapa bättre förutsättningar för säker AI-användning i er organisation?

Kontakta oss så berättar vi mer om hur vi kan hjälpa er.

Björn är vår expert på digital arbetsplats

När AI flyttar in i molnet blir kostnadskontroll en affärsfråga

AI kostnadskontroll

När AI växer, växer också molnnotan

AI skapar nya möjligheter för företag att automatisera, analysera och utveckla sina verksamheter. Men när användningen går från enstaka experiment till lösningar som används på riktigt förändras också en annan del av ekvationen: kostnaden.

Att testa en AI-lösning i liten skala är en sak. När den börjar användas av fler medarbetare, hantera större mängder data eller integreras i verksamhetens system kan både resursbehov och kostnader förändras snabbt. Det gör att frågan om molnkostnader inte längre bara handlar om IT-budget. Den handlar om vilket affärsvärde investeringen faktiskt skapar.

Från ”vad kostar det?” till ”vad får vi tillbaka?”

Traditionellt har mycket av arbetet med molnkostnader handlat om att hitta resurser som kan skalas ned, stängas av eller användas effektivare. Det arbetet är fortfarande viktigt. Men AI adderar ytterligare en dimension. När en organisation börjar bygga och skala AI-lösningar behöver kostnaden kunna sättas i relation till vad lösningen faktiskt åstadkommer. Det räcker inte alltid att veta att en viss miljö kostar ett visst antal kronor i månaden.

Nästa fråga blir ”Vad får verksamheten tillbaka?”. En AI-lösning som ökar molnkostnaden kan fortfarande vara en mycket bra investering om den exempelvis sparar hundratals arbetstimmar, kortar ledtider och förbättrar kundupplevelsen. På samma sätt kan en tekniskt imponerande AI-lösning bli svår att motivera om användningen är låg och det saknas ett tydligt verksamhetsvärde. Det är därför kostnadskontroll och affärsnytta behöver börja diskuteras tillsammans.

Kostnadskontroll med K3 när AI tar fart

AI förändrar hur vi behöver tänka kring molnekonomi

När AI-användningen växer kan kostnadsbilden också bli mer komplex. Datamängder ska lagras och bearbetas. Modeller och AI-tjänster används i olika omfattning. Nya integrationer och arbetsflöden byggs. Belastningen kan dessutom förändras över tid när en lösning går från pilot till bredare användning. Det ställer högre krav på att organisationen förstår var kostnaderna uppstår, varför de uppstår och vem som ansvarar för dem. Här blir principerna bakom FinOps allt viktigare. FinOps handlar i grunden om att skapa ett gemensamt ansvar för molnets ekonomi mellan teknik, ekonomi och verksamhet. Fokus flyttas från att enbart optimera kostnader till att förstå hur molninvesteringar används och vilket värde de skapar. För AI blir det särskilt relevant.

Tre frågor företag behöver kunna svara på

När en AI-lösning börjar växa bortom pilotstadiet finns det tre frågor som blir allt viktigare:

1. Vad kostar lösningen egentligen?
Inte bara själva AI-tjänsten, utan hela miljön runt omkring: data, lagring, beräkningskapacitet, integrationer och andra molnresurser.

2. Vem äger kostnaden?
När AI används över flera team och system behöver det finnas tydlighet kring ansvar, uppföljning och budget.

3. Vilket värde skapar investeringen?
Sparar lösningen tid? Ökar den produktiviteten? Förkortar den en process? Skapar den nya intäktsmöjligheter?

Det är först när kostnad och resultat går att sätta bredvid varandra som organisationen får ett bättre underlag för att avgöra vad som bör skalas, förändras eller avslutas.

Cloud blir en del av AI-strategin

När AI diskuteras hamnar modeller, verktyg och användningsområden ofta i centrum. Men bakom lösningarna finns infrastrukturen som ska få dem att fungera i praktiken.

En genomtänkt molnmiljö gör det möjligt att skala när användningen ökar, hantera data på rätt sätt och följa hur resurser används. Samtidigt behöver organisationen undvika att flexibiliteten i molnet leder till att kostnader växer utan motsvarande kontroll. Därför går det allt mindre att separera en organisations AI-strategi från dess cloudstrategi. Att lyckas med AI handlar inte bara om vad som går att bygga. Det handlar också om vad som går att driva, skala och motivera ekonomiskt över tid.

Molnvokabulären

Från AI-pilot till affärsvärde

Det är lätt att fascineras av vad AI kan göra. Den svårare frågan är vilka lösningar som faktiskt förtjänar att bli en permanent del av verksamheten. För att kunna svara på den frågan behöver organisationer följa både tekniken och ekonomin bakom sina AI-initiativ. Vilka lösningar används? Vad kostar de? Vilka processer påverkas? Vilken effekt ser verksamheten? Och är effekten tillräckligt stor för att motivera fortsatt investering? När de frågorna blir en naturlig del av AI-arbetet blir det också enklare att gå från experiment till kontrollerbara investeringar med ett tydligare affärsvärde.

Har ni koll på vad er molnmiljö faktiskt kostar?

När cloudmiljöer växer över tid är det lätt att resurser, kostnader och ansvar blir svårare att överblicka. På K3 hjälper vi företag att analysera sina molnmiljöer och identifiera möjligheter till bättre kostnadskontroll, struktur och optimering.

Oavsett om ni arbetar i AWS, Azure eller står inför nya AI-initiativ kan en bättre förståelse för molnmiljön ge ett tydligare underlag för nästa beslut.

Patrik Lagerträd, Head of Cloud, AWS

Så skapar du affärsnytta med Copilot

Copilot skapar affärsnytta

Skapa affärsnytta med Copilot

Att införa Microsoft Copilot är en sak. Att få medarbetarna att faktiskt använda verktyget i sitt dagliga arbete är en annan. Men hur går företag från implementering till faktiskt vardaglig affärsnytta av Copilot? Vi på K3 går igenom hur Copilot blir mer än bara ytterligare ett nytt verktyg på skrivbordet. 

Vi kan se att allt fler organisationer har börjat använda AI-verktyg i arbetsvardagen. Men att ge medarbetarna tillgång till Copilot innebär inte automatiskt att organisationen får ut värdet av investeringen. För många börjar användningen med några enkla prompts, en sammanfattning av ett möte eller hjälp att skriva ett mail. Sedan ser vi att utvecklingen ofta stannar där.

Den stora potentialen uppstår först när medarbetarna förstår när, var och hur Copilot kan användas i deras egna arbetsuppgifter.

Från AI-verktyg till ett nytt arbetssätt

Copilot finns nära många av de verktyg som redan används under arbetsdagen. Det innebär att användaren inte behöver förändra hela sitt sätt att arbeta för att komma igång. Det kan handla om att sammanfatta ett möte i Teams, skapa ett första utkast i Word, analysera information i Excel eller få hjälp att hitta och sammanställa information i Microsoft 365. Små tidsvinster i återkommande arbetsuppgifter kan tillsammans frigöra betydligt mer tid. Vi har tidigare samlat fem konkreta exempel på hur Copilot kan avlasta i arbetsvardagen.

Men verktyget behöver också bli en naturlig del av arbetssättet.

Utbilda din personal i Copilot och få ut riktigt affärsvärde

En medarbetare inom ekonomi har andra behov än någon som arbetar med försäljning. En projektledare kan vilja få hjälp att sammanställa möten och följa upp aktiviteter, medan en chef kanske främst vill använda Copilot för att bearbeta information och skapa beslutsunderlag. Därför är frågan inte bara ”Vad kan Copilot göra?”. Utan snarare ”Vad kan Copilot göra i just mitt arbete?”. Detta hjälper vi på K3 till med via våra utbildningar bland annat. Att öppna luckorna kring när, och på vilket sätt, Copilot blir det underlättande och effektiviserade verktyget som just du behöver i din arbetsdag. 

Tre saker som hjälper organisationen att få mer affärsnytta av Copilot

1. Utgå från verkliga arbetsuppgifter
Börja inte med alla funktioner som finns i Copilot. Börja med arbetsdagen. Vilka uppgifter återkommer varje vecka? Var försvinner onödigt mycket tid? Vilka administrativa moment skulle kunna förenklas? När användarna kan koppla Copilot till sina egna arbetsuppgifter blir nyttan betydligt enklare att förstå.

2. Lär andvändarna att arbeta med verktyget
Resultatet från Copilot påverkas av instruktionerna användaren ger. Att kunna beskriva vad man vill ha hjälp med, ge relevant sammanhang och utveckla resultatet steg för steg är därför en viktig del av användningen. Det är också här utbildning kan göra stor skillnad. I stället för att varje medarbetare själv ska försöka lista ut hur verktyget fungerar får organisationen en gemensam grund att bygga vidare från.

3. Gå från enstaka användning till gemensamma arbetssätt
När medarbetarna börjar hitta användningsområden som fungerar är nästa steg att dela dem. Vilka prompts fungerar bra? Vilka moment går snabbare? Finns det arbetsflöden som flera team skulle kunna använda? På så sätt kan kunskapen gå från enskilda AI-entusiaster till fler delar av organisationen.

Har ni redan investerat i Copilot?

Då är nästa fråga hur mycket värde ni faktiskt får tillbaka. På K3 erbjuder vi utbildningar inom både Copilot och Copilot Studio, anpassade efter organisationens behov och förutsättningar. Våra Copilot-utbildningar kombinerar teori, demonstrationer och praktiska exempel och går bland annat igenom nyckelfunktioner, dagliga arbetsflöden, Agent Builder och Mötesagenter. För organisationer som vill ta nästa steg erbjuder vi även utbildning inom Copilot Studio med fokus på att skapa och anpassa egna lösningar och agentbaserade arbetsflöden.

Målet är inte att lära sig AI för AI:s skull.

Målet är att göra Copilot till ett verktyg som faktiskt förenklar arbetet och skapar affärsnytta i verksamheten.

Copilotexpert Isac Eklöf på K3

Skapa och säkerställ affärsnytta med Copilot

Vill ni att Copilot ska bli ett verktyg som faktiskt fungerar i er arbetsvardag? Tillsammans med vår Copilot-expert Isac Eklöf kan ni boka en skräddarsydd Copilot-utbildning, helt anpassad efter era medarbetare, arbetssätt och behov. Vi utgår från er verksamhet och fokuserar på de funktioner och användningsområden som skapar mest värde för just er.

Microsoft går från SMS och röstsamtal, mot Passkey

Microsoft byter ut SMS och röstsamtal mot Passkey

Microsoft byter ut SMS och röstsamtal mot Passkey 

Microsoft gör en säkerhetsförändring i Microsoft 365. Inloggning med SMS-koder och röstsamtal fasas ut och ersätts med Passkey, ett enklare och säkrare sätt att logga in. Använder ni SMS eller röstsamtal idag berörs ni av det här. Vår rekommendation är tydlig: gör övergången redan nu, så slipper ni både stress och avbrott längre fram. 

Vad är Passkey?

Passkey är som en digital nyckel i din telefon eller dator. Istället för lösenord och SMS-kod loggar du in med till exempel ansiktsigenkänning, fingeravtryck eller en PIN-kod. Det är både snabbare och tryggare. 

Varför bör ni göra det före 1 september?

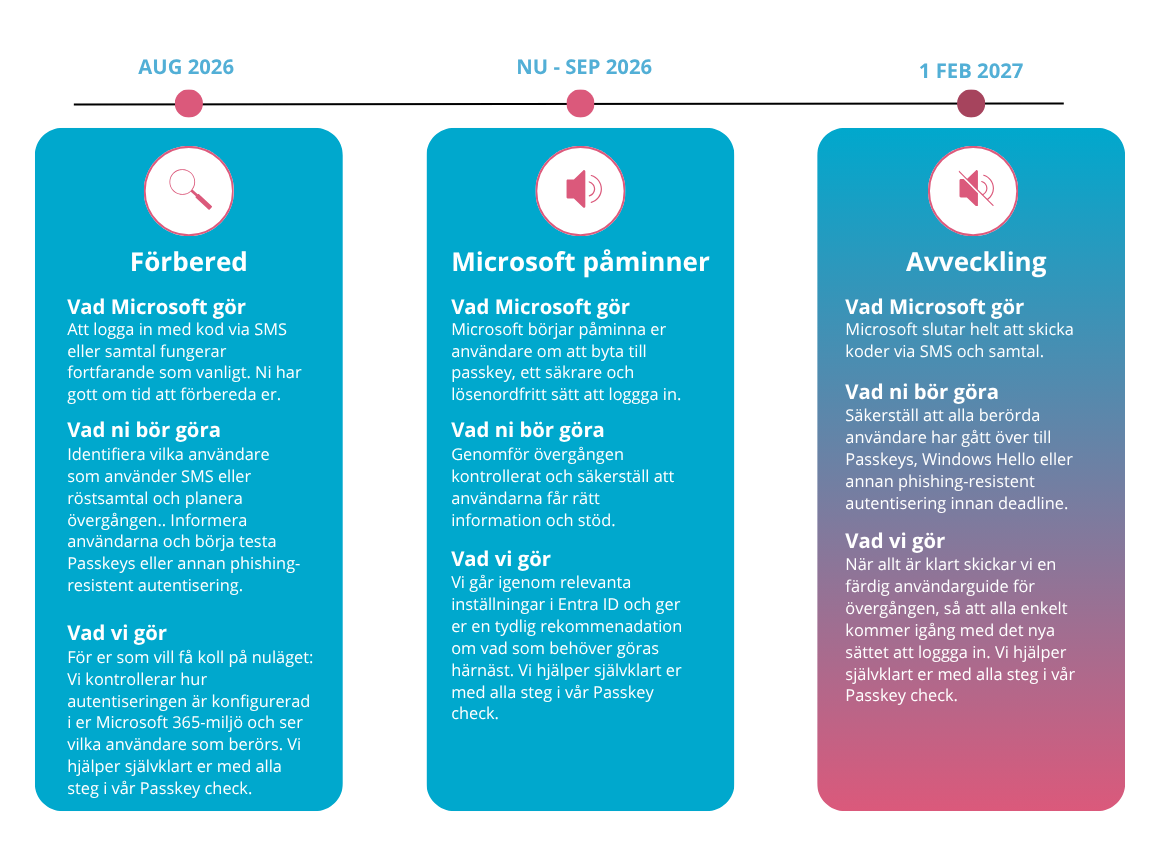
Från och med den 1 september 2026 börjar Microsoft själva uppmana era användare att registrera en Passkey nästa gång de loggar in. Genom att göra övergången innan dess slipper ni att era medarbetare plötsligt möts av oförberedda uppmaningar – och ni behåller själva kontrollen över när och hur bytet sker. Ju tidigare ni är ute, desto lugnare blir det.

Att vänta till sista dagen (1 februari 2027, då SMS och röstsamtal slutar fungera helt) innebär onödig risk. Därför: passa på att ordna det medan det är lugnt.

Tidslinjen i korthet

  • 1 september 2026 – Microsoft börjar uppmana användare med SMS eller röstsamtal att registrera Passkey. (Var gärna klara innan dess.) 
  • 1 februari 2027 – SMS och röstsamtal slutar fungera helt. Efter det måste alla ha gått över till ett annat inloggningssätt. 
Microsoft 365 Passkey Check

Så hjälper vi er med en Passkey Check

För er som vill få en tydlig bild av nuläget och förstå vad en övergång till passkeys innebär för just er miljö erbjuder vi en Passkey Check. Vi går igenom hur inloggningen är konfigurerad idag och identifierar vilka användare som berörs av förändringen. Utifrån genomgången får ni en tydlig rekommendation kring vad som behöver göras och hur ni bäst går vidare.

För att göra själva övergången så enkel som möjligt får ni dessutom en färdig och lättförståelig guide som kan användas internt. På så sätt får både IT och användarna rätt förutsättningar för att genomföra förändringen på ett smidigt och strukturerat sätt.

Vad ni behöver göra nu 

Hör av er till oss redan idag, så ordnar vi med en Passkey Check och ser till att alla har ett tryggt sätt att logga in, i god tid, och helst redan före den 1 september 2026. 

Låt oss hjälpa er bli redo för Passkey

Boka en Passkey Check med oss så hjälper vi er att få kontroll på övergången. Vi ser vilka användare som berörs, går igenom er nuvarande konfiguration och ger er en tydlig plan för vad som behöver göras, så att ni kan genomföra bytet tryggt och i god tid innan Microsoft börjar uppmana användarna den 1 september.

Copilotexpert Isac Eklöf på K3

Copilot Cowork

Microsoft Cowork med K3

Nu tillgängligt för alla, Copilot Cowork

En ny AI-hjälp i Microsoft 365 som gör jobbet åt dig, kort och enkelt förklarat. Microsoft har lanserat Copilot Cowork, ett nytt sätt att få hjälp i Microsoft 365. I stället för att bara hjälpa dig på vägen tar Cowork sig an hela uppgiften och ger dig ett färdigt resultat. Här är det viktigaste att veta.

Vad är Copilot Cowork?

Tänk dig en digital medarbetare. Du beskriver vad du vill ha gjort, och Cowork utför uppgiften åt dig – från början till slut. Arbetet sker i molnet, så du kan stänga datorn medan det pågår. Allt sker tryggt inom organisationens vanliga Microsoft 365-skydd. 

Vad kan Cowork ta fram åt dig?

Det stora med Cowork är att du får ett färdigt resultat, inte bara ett förslag eller ett halvfärdigt utkast. Du kan be om saker du annars hade lagt timmar på att göra för hand. Till exempel: 

  • En PowerPoint-presentation byggd utifrån dina siffror eller ett underlag du pekar ut, färdig att visa. 
  • Ett Excel-ark från data som samlar in, sammanställer och räknar på information från flera källor åt dig. 
  • Ett färdigt Word-dokument till exempel en rapport, ett kundbrev eller en sammanfattning, klart att skicka. 
  • En genomgång av många filer där Cowork jämför och hittar skillnader ett arbete som annars kan ta veckor. 
  • En prioriterad lista, till exempel över affärsmöjligheter, med förslag på vad nästa steg bör vara för varje. 

Du beskriver målet, Cowork hämtar informationen, gör arbetet och levererar det färdiga materialet. 

Delegera en hel process, inte bara ett steg

Det riktigt kraftfulla är att Cowork kan ta sig an en hel arbetsprocess som består av flera steg och sköta dem i ett sammanhängande flöde. Du delegerar alltså hela uppdraget på en gång – inte ett moment i taget. 

Säg att du ber Cowork: ”Sammanställ förra kvartalets resultat, gör en presentation av det och boka ett uppföljningsmöte med teamet.” Då kan Cowork på egen hand:

  1. Samla in informationen från era filer och system. 
  2. Skapa underlaget – till exempel en PowerPoint eller ett Excel-ark av siffrorna. 
  3. Boka in mötet med rätt kollegor och bifoga det färdiga materialet. 

Vad kostar det?

Du betalar bara för det du använder. Enkla uppgifter kostar mindre, större uppgifter kostar mer. Det går att sätta budget och tak i förväg, så att kostnaden aldrig skenar iväg.

Bra att veta

  • Ni bestämmer själva. Cowork är avstängt från start. Er IT slår på det när ni vill och väljer vem som ska få använda det. 
  • Full koll på kostnaden. Ni kan sätta budgetgränser och få notiser, och se hur funktionen används.
  • Tryggt och säkert. Allt skyddas av era vanliga säkerhetsregler i Microsoft 365. 
Copilotexpert Isac Eklöf på K3

Har du några funderingar kring Copilot Cowork?

Att komma igång med rätt verktyg handlar inte bara om teknik, utan om att skapa affärsvärde från start. Vi på K3 hjälper er hela vägen, från rätt licensval och aktivering av Cowork till att säkerställa kostnadskontroll och rätt upplägg för er verksamhet.

Hör av er så tittar vi på vad som ger mest värde för just er.

Hemmakontor och stabil IT under semestern

Så skapar du ett krångelfritt hemmakontor

Sommar är här, och för många företag betyder det en kombination av ledighet och distansarbete. Några loggar in från hemmet, andra från sommarstugan. Men oavsett måste IT-miljön fungera var man än befinner sig. För företag innebär det att IT-supporten behöver vara tillgänglig, snabb och säker, även när kontoret står tomt.

För företagen handlar det inte bara om att systemen ska vara tillgängliga. Utan också att supporten måste vara snabb, säker och närvarande, även när kontoret står tomt och ordinarie personal är ledig. En rapport av Semperis visar att hela 86 % av organisationer som drabbats av ransomware attackerades under helg eller ledighet. Det är en tydlig signal om hur sårbara företag kan bli när fler arbetar på distans.

Därför är IT-säkerheten extra sårbar under semestern

Cyberkriminella vet att sommaren är en tid då många system lämnas obevakade. Därför är det avgörande att IT-stödet inte “tar sommarledigt”, utan att rutiner, övervakning och beredskap finns på plats. Med rätt IT-partner kan företaget hålla verksamheten igång tryggt och säkert. Och oavsett om medarbetarna sitter på kontoret, hemma vid köksbordet eller i sommarstugan måste IT:n fungera.

Checklista: så får du distansarbetet att fungera smidigt under sommaren

Att planera för IT-stöd under sommarledigheten handlar inte om att förvänta sig problem, utan om att skapa förutsättningar för att undvika dem. Därför har vi listat fyra viktiga punkter att se över:

  1. Testa fjärråtkomst i förväg
    Säkerställ att alla medarbetare kan logga in via VPN och multifaktorautentisering utan problem.

  2. Säkerställ tillgång till support
    Vet alla vart de ska vända sig vid problem? Med K3 får ni tillgång till proaktiv övervakning och jourfunktioner som upptäcker incidenter innan de påverkar verksamheten.

  3. Dubbelkolla backuper och övervakning
    Om något händer under ledigheten måste data snabbt kunna återställas. En snabb test nu kan spara många timmar senare.

  4. Påminn om IT-säkerhet vid distansarbete
    Använd säkra nätverk, håll enheterna uppdaterade och var vaksam mot phishing-försök som ofta ökar under helger.

När dessa grunder är på plats har ni en bra teknisk bas inför sommaren. Men för att verkligen kunna koppla av krävs också att någon har överblick, agerar snabbt och finns där när något oförutsett händer. Det är här K3 kommer in.

K3 IT-support = distansarbetets bästa vän

Hos K3 arbetar vi året runt för att våra kunders IT-miljö ska vara stabil, säker och tillgänglig. Oavsett om teamet jobbar hemifrån eller på plats. Vi vet att tekniken inte tar ledigt bara för att kalendern säger sommar. Därför ser vi till att du alltid har tillgång till rätt stöd, när du behöver det som mest.

Vår IT-support innebär att:

  • Vi övervakar era system proaktivt
    Vi upptäcker och åtgärdar avvikelser innan de påverkar användarna, så distansarbetet kan fortsätta utan avbrott.
  • Vi finns där när du behöver oss – via helpdesk eller på plats
    Våra tekniker är bara ett samtal bort och redo att hjälpa till oavsett om problemet kräver fjärrsupport eller ett fysiskt besök.
  • Vi förebygger problem innan de uppstår
    Genom regelbundna kontroller, uppdateringar och säkerhetsgranskningar ser vi till att IT-miljön är redo för alla situationer, även under ledighet.

Med K3:s support får ni mer än bara hjälp när något går fel. Ni får trygghet, kontinuitet och ett team som ser till att allt fungerar, från servrar och nätverk till användarnas enheter.

Alexander Karlsson

Få lugn och ro i sommar

Sommaren ska handla om vila, inte om att felsöka nätverk. Med K3 som IT-partner kan du känna dig trygg i att någon har koll på driften, säkerheten och tillgängligheten. Oavsett om du är på plats eller ledig så hjälper vi dig.

Kontakta oss redan idag, så ser vi till att din IT-miljö fungerar smidigt, säkert och utan avbrott under hela sommarledigheten.

Dolda risker som bromsar din digitala utveckling

Dolda risker kan upptäckas med K3

Dolda risker med AI, bygger du rätt med AI?

Många företag har börjat testa AI, men långt ifrån alla lyckas skapa verkligt affärsvärde. Ofta är det inte AI-verktygen som är problemet, utan IT-miljön de ska fungera i.

AI står högt på agendan i de flesta organisationer idag. Nya initiativ startas, verktyg testas och viljan att effektivisera verksamheten är stor. Samtidigt ser vi samma utmaning återkomma hos många företag: AI-projekt som aldrig riktigt lyfter, piloter som fastnar och lösningar som fungerar bra i demoformat men inte i praktiken. Anledningen är sällan tekniken i sig. Det handlar nästan alltid om grunden runt omkring.

I en artikel från Forbes lyfter de hur användandet av AI också får riskerna att växa i takt med möjligheterna. För när friktionen i utvecklingsprocessen försvinner, minskar också de naturliga stoppunkterna där vi tidigare tvingades tänka efter. Och detta märker vi tydligt när vi träffar kunder som har börjat implementera AI i sin verksamhet, men kanske inte riktigt hunnit identifiera vilka risker som faktiskt kan följa med när AI blir en större del av vardagen.

AI fungerar inte bättre än den miljö den körs i

För att AI ska kunna skapa verkligt värde krävs en IT-miljö som är strukturerad, säker och anpassad för moderna arbetssätt. När dessa delar saknas blir effekten snabbt begränsad, oavsett hur kraftfulla AI-verktygen är. När vi gör genomgångar hos kunder ser vi framför allt tre återkommande hinder.

Läs också: ChatGPT vs Copilot

Fel AI-utveckling vkan bli ett berg

Otydlig datastruktur begränsar AI:s värde

Många organisationer har stora mängder data, men informationen är ofta utspridd i olika system, lokala lagringar och dokument utan tydlig struktur. Det gör det svårt för både människor och AI att hitta rätt information vid rätt tillfälle.

Resultatet blir att AI kan ge svar, men inte alltid rätt svar. Informationen blir ytlig, oprecis och svår att använda som beslutsunderlag. För att AI ska fungera effektivt krävs att data är organiserad, tillgänglig och relevant.

Säkerhet och kontroll blir avgörande

Samtidigt som många vill komma igång snabbt med AI uppstår viktiga frågor kring säkerhet och styrning. Vem har tillgång till vilken information? Vad får AI använda? Hur skyddas känslig data?

Utan tydlig kontroll riskerar AI antingen att bli för begränsad för att skapa värde, eller för öppen för att vara säker. Det kan i värsta fall leda till att känslig information sprids internt eller externt utan att organisationen har kontroll över det.

Gamla arbetssätt bromsar moderna verktyg

En annan vanlig utmaning är att tekniken är modern, men arbetssätten fortfarande bygger på gamla processer. Dokument skickas mellan personer istället för att delas, manuella arbetsmoment lever kvar trots digitala verktyg och viktig kunskap sitter kvar hos individer istället för i system.

När arbetssätten inte utvecklas samtidigt som tekniken blir det svårt för AI att få genomslag i verksamheten. Det finns helt enkelt ingen tydlig struktur för AI att arbeta mot.

Dolda risker i din IT-miljö kan bli stora hinder

Resultat? Mycket aktivitet, men lite effekt

Det är här vi ser att många organisationer fastnar idag. Det testas AI i liten skala, piloter genomförs och nya verktyg introduceras, men det blir aldrig en naturlig del av verksamheten. AI stannar vid en demonstration istället för att skapa konkret affärsnytta.

Vad en genomgång av IT-miljön faktiskt kan förändra

Men hur ska man då tänka kring sin användning av AI för att inte hamna i dessa fallgropar? Det intressanta är att lösningen sällan handlar om att köpa mer teknik, utan om att skapa rätt förutsättningar för att tekniken faktiskt ska fungera och skapa värde. När vi gör en genomgång hos kunder fokuserar vi därför inte enbart på AI-projekt, utan på helheten runt omkring, allt från flaskhalsar och ineffektiva arbetsflöden till fragmenterad licenshantering och otydliga behörigheter.

Genom att vi kopplar ihop teknik, arbetssätt och ansvar skapar vi en struktur som fungerar i praktiken och inte bara på papper. Målet är därför inte att leverera ännu en rapport som glöms bort, utan att ge en tydlig bild av nuläget, identifiera konkreta förbättringsområden och prioritera insatser som faktiskt gör skillnad. Ofta finns det också snabba förbättringar som kan genomföras direkt och skapa effekt på kort tid. Först när grunden fungerar på riktigt kan AI börja skalas och skapa verklig affärsnytta för er organisation.

Det vi fokuserar på hos K3

För att AI ska skapa långsiktigt värde ser vi att tre områden är avgörande. En modern arbetsplats i Microsoft 365 där information är strukturerad och lätt att använda. En säker och skalbar molninfrastruktur som skyddar data och klarar framtida behov. Samt rätt licensiering och governance från start för att skapa kontroll, säkerhet och tydlighet i hela miljön.

Först när dessa delar sitter på plats kan AI gå från testmiljö till verklig affärsnytta. Och vi på K3 har hjälpt flera kunder att göra just detta arbete för att kunna accelerera deras digitala teknik.

Patrik Lagerträd, Head of Cloud, AWS

Så analyserar du data med Copilot i Excel

Copilot Excel, K3 hjälper dig

Copilot hjälper dig analysera data i Excel

Microsoft Copilot i Excel hjälper dig att analysera data snabbare och enklare direkt i kalkylbladet. Med AI-stöd kan du identifiera trender, skapa sammanfattningar och få fram insikter utan avancerade formler eller manuellt arbete. Bara genom några få klick gör Copilot jobbet åt dig! Här visar vi hur du kommer igång och arbetar smartare med data i Excel.

Har du någon gång suttit med ett stort Excel-ark och känt att du inte vet var du ska börja? Med M365 Copilot i Excel kan du analysera data, hitta trender och skapa sammanfattningar på bara några minuter. Vår Cloud Advisor Isac Eklöf visar hur du kommer igång med några enkla steg.

De flesta känner igen känslan. Du har mängder av data framför dig – kanske försäljningssiffror, projektuppföljningar eller budgetunderlag – men att omvandla informationen till tydliga insikter tar ofta längre tid än planerat. Det är lätt att fastna i formler, pivottabeller och manuella analyser, särskilt när tiden är knapp och beslutsunderlaget behöver bli klart snabbt.

Med Microsoft Copilot i Microsoft Excel blir processen betydligt enklare. I stället för att manuellt bygga avancerade formler eller leta efter avvikelser i stora datamängder kan du låta AI hjälpa dig att analysera informationen direkt i kalkylbladet. Copilot kan identifiera trender, skapa sammanfattningar, föreslå visualiseringar och hjälpa dig förstå vad datan faktiskt säger.

Copilot i Excel, steg för steg

Vår Cloud Advisor, Isac, visar i videon nedan hur du använder Copilot i Excel för att analysera och strukturera data på ett smartare sätt. Du får se hur processen fungerar i praktiken och hur du kan gå från rådata till tydliga insikter på bara några minuter.

Börja använda AI i ditt dagliga arbete

Dataanalys i Excel är bara ett av många områden där AI kan göra stor skillnad i vardagen. Genom att använda Copilot i verktyg du redan arbetar i kan du frigöra tid, minska manuellt arbete och fokusera mer på det som skapar värde.

Vill du komma igång med AI i Microsoft 365?

Om ni ännu inte har börjat använda AI i ert arbete hjälper vi er att komma igång på ett enkelt och affärsnyttigt sätt. Vi erbjuder workshops, utbildningar och rådgivning kring Microsoft Copilot och andra AI-verktyg i Microsoft 365. Hör av er så visar vi hur ni kan arbeta smartare med AI redan idag.

Copilotexpert Isac Eklöf på K3